> ## Documentation Index
> Fetch the complete documentation index at: https://docs.saninternet.com/llms.txt
> Use this file to discover all available pages before exploring further.
# WPSCAN - Encontre vulnerabilidades no WordPress
> Veja como instalar e usar o WPScan, ferramenta para encontrar vulnerabilidades nos plugins, temas e arquivos do WordPress.
Se você possui um site com grande tráfego, com dados sensíveis de clientes ou possui qualquer outra aplicação com o WordPress, eu recomendo você testar essa ferramenta. Mas preciso te dizer que o WPScan está disponível apenas para Linux e MacOS.
Ele vem pré-instalado nas seguintes distribuições do Linux:
* BackBox Linux
* Kali Linux
* Pentoo
* SamuraiWTF
* BlackArch
No macOS pode ser instalado com o Homebrew. E para Windows não é suportado.
## Instalando e atualizando WPSCAN
Estou utilizando o MacOS, e vou fazer a instalação com o gerenciador de pacotes Homebew. Se preferir, você pode fazer a [instalação](https://docs.brew.sh/Installation.html) seguindo os passos do site oficial.
O primeiro passo é instalar o Git, pois é lá que ele está hospedado.
**Mac/Debian/Ubuntu**
```
# sudo apt-get install git
```
Agora baixe a pasta do **wpscan** a partir do Github, diretamente para seu diretório root, utilizando o comando git clone.
```
# git clone https://github.com/wpscanteam/wpscan.git
```
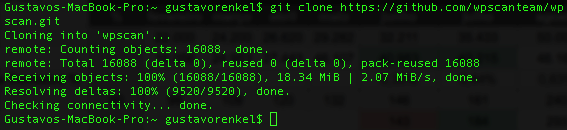 Acesse a pasta.
```
# cd wpscan
```
## Instalando o Bundler
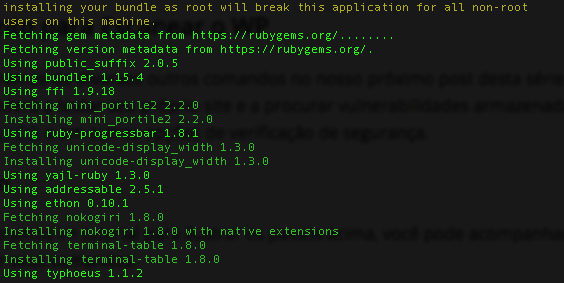
A ferramenta WPScan é uma aplicação em Ruby, que usa “gems” como parte de sua linguagem de programação. O Bundler ajudará a manter o WPScan atualizado.
Instale com privilégios *root*.
**Mac**
```
# sudo gem install bundler && sudo bundle install --without test
```
 **Ubuntu / Debian**
```
# sudo gem install bundler && bundle install --without test
```
**Erro comum:** em alguns casos pode acontecer o seguinte erro: \*\*Could not locate Gemfile. \*\*isso acontece porque a pasta onde está sendo instalado não foi encontrados os arquivos, nesse caso verifique se você está na pasta *wpscan*.
Dependendo das configurações da sua máquina a instalação pode demorar alguns minutos.
Depois disso, pronto! O WPScan está pronto para ser usado.
## Verificando vulnerabilidades
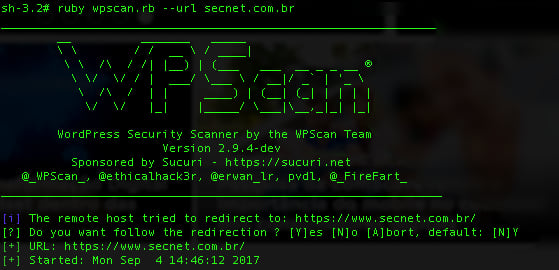
A verificação é simples, e pode ser feita através de um comando.
**Verificação rápida e não intrusiva**
```
# ruby wpscan.rb --url www.exemplo.com.br
```
 ## Alguns comandos úteis
**Verificar plugins instalados**
```
# ruby wpscan.rb --url www.exemplo.com.br --enumerate p
```
**Atualizando banco de dados da ferramenta**
```
# ruby wpscan.rb --update
```
## Banco de vulnerabilidades
A ferramenta conta um [banco de dados](https://wpscan.com) atualizado diariamente com novas falhas do WordPress. E já conta com mais de 8 mil vulnerabilidades entre temas, arquivos e plugins.
O banco de dados de vulnerabilidades do WPScan usa identificadores CVE para permitir aos usuários cruzar vulnerabilidades de referência com diferentes ferramentas e bancos de dados de vulnerabilidades.
O número CVE será exibido na página da vulnerabilidade.
**Common Vulnerabilities and Exposures CVE** - (Vulnerabilidades e exposições comuns) é o nome dado a vulnerabilidades de segurança de informações conhecidas publicamente.
## Dicas rápidas
Separei também algumas dicas rápidas para proteger seu site.
Uma delas é contratar um serviço que faz verificações e identifica vulnerabilidades no seu site, como o [SiteLock](https://www.secnet.com.br/sitelock).
Outras dicas:
* Manter o WordPress atualizado.
* Manter o plugins e temas atualizados.
* Tenha senhas fortes (todos usuários).
## Conclusão
A segurança do seu site deve ser uma prioridade, seguida do [desempenho](https://blog.saninternet.com/velocidade-do-site-wordpress?utm_source=docs\&utm_medium=referral\&utm_campaign=como-instalar-wpscan-no-wordpress). Não ter que se preocupar com esses fatores ajudam você a manter o foco nos negócios.
A SAN possui todas suas hospedagens otimizadas e monitoradas por especialistas, pois além de preocupados com a sua infraestrutura, estamos preocupados com o seu negócio.