

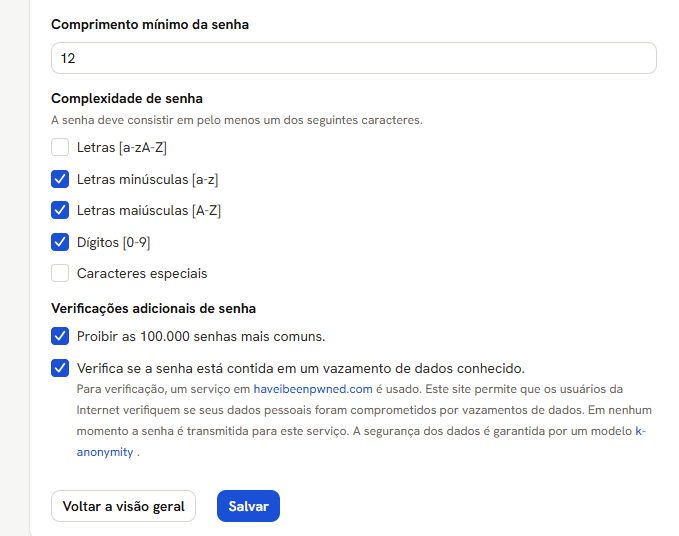
Os campos
A tela explica o cabeçalho da complexidade: “A senha deve consistir em pelo menos
um dos seguintes caracteres.”, ou seja, cada caixa marcada é uma exigência a mais.
A verificação de vazamento não manda a senha para fora. A tela cita o método,
k-anonymity: só um pedaço do código da senha é enviado ao serviço, nunca a senha
inteira.
A regra aparece para quem cria a senha
A política é conferida na hora de digitar, no navegador. Quando alguém troca a senha, o painel mostra, embaixo do campo, a lista de exigências daquela política, e cada linha é marcada conforme a senha vai cumprindo. Medido: com a política em mínimo 20, maiúscula e caractere especial, a lista sob o campo de senha passou a pedir “Comprimento mínimo de 20 caracteres”, “Mínimo de uma letra maiúscula [A-Z]” e “Mínimo de um caractere especial”. Ao voltar a política para o padrão, a lista voltou a pedir 12 caracteres, maiúscula e dígito. Não é só no perfil. No formulário de banco de dados do cliente, uma letra minúscula no campo de senha deixou em vermelho o comprimento, a maiúscula e o dígito, as três exigências que ela ainda não cumpria. As duas verificações adicionais não entram nessa lista. Proibir as senhas comuns e conferir o vazamento são checados quando a senha é salva, no servidor, e não aparecem na lista ao lado do campo.O que pode dar errado
Ver também
- Acesso e Sessão, o freio de tentativas de login e a restrição de IP do administrador
- Senha e acesso ao painel, onde uma conta troca a própria senha